1. Espace Professionnels
  2. PowerShell, Active Directory et Entra ID - Automatiser la gestion des identités et des accès

PowerShell, Active Directory et Entra ID Automatiser la gestion des identités et des accès

Informations

Livraison possible dès le 16 octobre 2026
  • Version en ligne offerte pendant 1 an
  • Personnalisable
  • Livres rédigés par des auteurs francophones et imprimés à Nantes
  • Quiz inclus : une série de questions/réponses pour évaluer vos connaissances

Informations

  • Consultable en ligne immédiatement après validation du paiement et pour une durée de 10 ans.
  • Version HTML
  • Livres rédigés par des auteurs francophones et imprimés à Nantes
Automatiser la gestion des identités et des accès dans un environnement Microsoft hybride avec PowerShell et renforcer la sécurité, tel est le sujet de cet ouvrage destiné aux administrateurs systèmes et réseaux, ingénieurs IT, consultants ou étudiants en informatique. Son objectif est de donner au lecteur les méthodes, les scripts et les bonnes pratiques pour administrer et sécuriser une infrastructure d’identité moderne, entre Active Directory et Entra ID. L’ouvrage propose une progression...
Aperçu de la version papier
  • Niveau Confirmé à Expert
  • Nombre de pages 222 pages
  • Parution octobre 2026
  • Niveau Confirmé à Expert
  • Parution octobre 2026

Automatiser la gestion des identités et des accès dans un environnement Microsoft hybride avec PowerShell et renforcer la sécurité, tel est le sujet de cet ouvrage destiné aux administrateurs systèmes et réseaux, ingénieurs IT, consultants ou étudiants en informatique. Son objectif est de donner au lecteur les méthodes, les scripts et les bonnes pratiques pour administrer et sécuriser une infrastructure d’identité moderne, entre Active Directory et Entra ID.

L’ouvrage propose une progression complète, des fondamentaux Windows et de l’automatisation jusqu’à l’administration avancée des identités et des accès. Le lecteur apprend à exploiter efficacement PowerShell, à gérer les ressources et services Windows, à administrer Active Directory, DNS, FSMO et GPO, puis à étendre ces compétences aux environnements hybrides et cloud Microsoft 365.

La seconde partie ouvre sur les enjeux actuels de l’Identity and Access Management (IAM) : gouvernance des accès, authentification multifacteur, Zero Trust, protection des identités et détection des menaces avec les outils Microsoft de sécurité.

Des conseils d’expert, des scripts concrets, des mises en situation et des exercices jalonnent l’ouvrage pour passer rapidement de la théorie à la pratique.


Caractéristiques

  • Reliure spirale - 17 x 21 cm (Médian)
  • ISBN : 978-2-409-05497-6
  • EAN : 9782409054976
  • Ref. ENI : EIMPOWAD

Caractéristiques

  • HTML
  • ISBN : 978-2-409-05498-3
  • EAN : 9782409054983
  • Ref. ENI : LNEIMPOWAD

Téléchargements

Prérequis
  1. 1. Introduction
  2. 2. Le système d’exploitation
    1. 2.1 Rôles et fonctions principales
    2. 2.2 Composants principaux
  3. 3. Les fichiers
    1. 3.1 Caractéristiques d'un fichier
    2. 3.2 Rôle et fonctions
    3. 3.3 Types de fichier
  4. 4. Les dossiers
    1. 4.1 Rôle du dossier
    2. 4.2 Dossier ou répertoire
  5. 5. Les ressources
    1. 5.1 Ressources matérielles (hardware)
    2. 5.2 Ressources logicielles (software)
    3. 5.3 Gestion des ressources
  6. 6. La virtualisation
    1. 6.1 La machine virtuelle (VM)
    2. 6.2 Les avantages de la virtualisation
    3. 6.3 Les types de virtualisation
  7. 7. Les services
    1. 7.1 Caractéristiques des services
    2. 7.2 Gestion des services
  8. 8. Les processus
    1. 8.1 Distinction entre programme et processus
    2. 8.2 Cycle de vie et états
  9. 9. Les classes d’objets
    1. 9.1 Définition et rôle d'une classe
      1. 9.1.1 Les attributs (ou propriétés)
      2. 9.1.2 Les méthodes (ou fonctions/opérations)
    2. 9.2 Classe versus objet (instance)
    3. 9.3 Concepts liés aux classes
  10. 10. Le chiffrement
  11. 11. Les certificats
Les composants de PowerShell
  1. 1. Définition
  2. 2. Les variables
  3. 3. Les cmdlets
    1. 3.1 Administration d’Active Directory
      1. 3.1.1 Afficher les utilisateurs
      2. 3.1.2 Créer un utilisateur
      3. 3.1.3 Lister les ordinateurs
    2. 3.2 Dépannage du système
      1. 3.2.1 Rechercher des processus
      2. 3.2.2 Consulter les services
      3. 3.2.3 Lire le contenu d’un fichier
    3. 3.3 Administration du réseau
      1. 3.3.1 Vérifier la connectivité
      2. 3.3.2 Lister les cartes réseau
      3. 3.3.3 Contrôle du pare-feu
    4. 3.4 Gestion distante et automatisation
      1. 3.4.1 Gestion distante
      2. 3.4.2 Session distante
      3. 3.4.3 Lister des éléments
      4. 3.4.4 Gérer les tâches planifiées
  4. 4. Les itérations
    1. 4.1 L’itération avec ForEach-Object
    2. 4.2 L’itération avec ForEach
  5. 5. Les fonctions
    1. 5.1 Nommage des fonctions
    2. 5.2 Les fonctions simples
    3. 5.3 Les paramètres d’une fonction
    4. 5.4 Les fonctions avancées
    5. 5.5 La prise en charge de ShouldProcess
    6. 5.6 Validation des paramètres
    7. 5.7 Sortie détaillée
    8. 5.8 Entrée de pipeline
    9. 5.9 Gestion des erreurs
    10. 5.10 Aide basée sur les commentaires
  6. 6. Les modules
    1. 6.1 Fonctions de type « dot sourcing »
    2. 6.2 Modules de script
    3. 6.3 Manifestes de module
    4. 6.4 Fonctions publiques et privées
Active Directory
  1. 1. Définition
  2. 2. Le protocole DNS
    1. 2.1 Le rôle d’un serveur DNS
    2. 2.2 Gérer le DNS avec PowerShell
      1. 2.2.1 Créer une zone DNS primaire
      2. 2.2.2 Ajouter un enregistrement A
      3. 2.2.3 Obtenir les détails d’une zone DNS
      4. 2.2.4 Supprimer un enregistrement DNS
      5. 2.2.5 Afficher les paramètres du serveur DNS
  3. 3. Les consoles d’administration
  4. 4. Les domaines et les forêts
    1. 4.1 Gérer le domaine avec PowerShell
      1. 4.1.1 Obtenir un contrôleur de domaine
      2. 4.1.2 Installer un contrôleur de domaine
    2. 4.2 Les rôles FSMO
      1. 4.2.1 Identifier les détenteurs des rôles FSMO
      2. 4.2.2 Transférer les rôles FSMO
  5. 5. Les sites
    1. 5.1 Afficher les contrôleurs de domaine d'un site
    2. 5.2 Déplacer un contrôleur de domaine
  6. 6. Les relations d’approbation
    1. 6.1 Types de relations d'approbation
    2. 6.2 Utilisation des relations d'approbation
    3. 6.3 Gérer les relations d'approbation avec PowerShell
      1. 6.3.1 Créer une relation d'approbation
      2. 6.3.2 Afficher les relations d'approbation
  7. 7. Les utilisateurs
    1. 7.1 Types de comptes utilisateurs
    2. 7.2 Principaux attributs d’un utilisateur
    3. 7.3 Administrer les utilisateurs
    4. 7.4 Gérer les utilisateurs avec PowerShell
      1. 7.4.1 Obtenir un utilisateur
      2. 7.4.2 Créer un utilisateur
      3. 7.4.3 Modifier un utilisateur
      4. 7.4.4 Supprimer un utilisateur
      5. 7.4.5 Désactiver un utilisateur
  8. 8. Les groupes
    1. 8.1 Types de groupes
    2. 8.2 Portée des groupes
    3. 8.3 Administrer les groupes
    4. 8.4 Gérer les groupes avec PowerShell
      1. 8.4.1 Créer un groupe
      2. 8.4.2 Ajouter un membre à un groupe
      3. 8.4.3 Supprimer un membre d’un groupe
      4. 8.4.4 Supprimer un groupe
  9. 9. Les objets ordinateurs
    1. 9.1 Types d'objets ordinateurs
    2. 9.2 Principaux attributs
    3. 9.3 Administrer les objets ordinateur
    4. 9.4 Gérer les objets ordinateur avec PowerShell
  10. 10. Les unités organisationnelles
    1. 10.1 Créer une unité organisationnelle
    2. 10.2 Déplacer un objet vers une OU
    3. 10.3 Supprimer une unité organisationnelle
  11. 11. Les stratégies de groupe (GPO)
    1. 11.1 Caractéristiques des stratégies de groupe
    2. 11.2 Gérer les stratégies de groupe avec PowerShell
      1. 11.2.1 Obtenir une ou plusieurs GPO
      2. 11.2.2 Créer une GPO
      3. 11.2.3 Lier une GPO
      4. 11.2.4 Modifier un paramètre d'une GPO
      5. 11.2.5 Supprimer une GPO
      6. 11.2.6 Sauvegarder une GPO
      7. 11.2.7 Restaurer une GPO
  12. 12. Les filtres WMI
    1. 12.1 Caractéristiques des filtres WMI
    2. 12.2 Avantages des filtres WMI
  13. 13. Sauvegarder et restaurer Active Directory
    1. 13.1 Les principes de la sauvegarde Active Directory
    2. 13.2 Les solutions de sauvegarde
    3. 13.3 Sauvegarder l’état du système
    4. 13.4 Restaurer Active Directory
      1. 13.4.1 Restauration non autoritaire
      2. 13.4.2 Restauration autoritaire
    5. 13.5 La corbeille Active Directory
    6. 13.6 Bonnes pratiques
Entra ID
  1. 1. Définition
  2. 2. Gestion des utilisateurs et des groupes
    1. 2.1 L’identité et les accès
    2. 2.2 Le modèle « zéro confiance »
      1. 2.2.1 Déployer Zero Trust
      2. 2.2.2 Microsoft et le modèle Zero Trust
    3. 2.3 Planifier une solution d'identité et d'authentification
      1. 2.3.1 Les principaux protocoles d'identité
      2. 2.3.2 Les fonctions essentielles de l'identité
    4. 2.4 Comptes des utilisateurs et rôles
      1. 2.4.1 Créer un utilisateur et vérifier ses autorisations
      2. 2.4.2 Attribuer le rôle d'administrateur d'application
      3. 2.4.3 Supprimer une affectation de rôle
      4. 2.4.4 Importation groupée des utilisateurs (bulk)
    5. 2.5 Gestion des mots de passe
  3. 3. Synchronisation et protection d'identité
    1. 3.1 Planifier la synchronisation des répertoires
    2. 3.2 Configurer et gérer les identités synchronisées
      1. 3.2.1 Configurer les fournisseurs d’identité
      2. 3.2.2 Implémenter Microsoft Entra Verified ID
      3. 3.2.3 Implémenter et gérer l’identité hybride
    3. 3.3 Protection des identités Microsoft Entra ID
      1. 3.3.1 Microsoft Entra Connect Health
      2. 3.3.2 Installer Microsoft Entra Connect Health
      3. 3.3.3 Configurer les notifications par courrier électronique
      4. 3.3.4 Dépanner les erreurs de synchronisation
      5. 3.3.5 Principales erreurs de synchronisation
  4. 4. Gestion des identités et des accès
    1. 4.1 Gestion des applications
      1. 4.1.1 Inscrire une application dans Microsoft Entra ID
      2. 4.1.2 Applications monolocataires et multilocataires
    2. 4.2 Gouvernance d'identité
    3. 4.3 Gérer l'accès aux appareils
    4. 4.4 Contrôle d'accès basé sur les rôles (Azure RBAC)
    5. 4.5 Solutions d'accès externe
      1. 4.5.1 Révision d’accès
      2. 4.5.2 Planifier une révision d’accès
      3. 4.5.3 Planifier des révisions d’accès pour les applications
    6. 4.6 Gestion des identités privilégiées
Sécurité dans Microsoft
  1. 1. Définition
  2. 2. Vecteurs de menaces et violations de données
    1. 2.1 Principales menaces dans Microsoft 365
    2. 2.2 Exploitation d’une vulnérabilité SharePoint
    3. 2.3 Fraude BEC au moyen de Microsoft Teams
    4. 2.4 Détecter un partage public dans OneDrive
    5. 2.5 Compromission des communications Microsoft Teams
    6. 2.6 Risques liés à Microsoft 365 Copilot
    7. 2.7 Détournement de la fonctionnalité Direct Send
  3. 3. Stratégie et principes de sécurité
    1. 3.1 Modèle zéro confiance dans Microsoft 365
    2. 3.2 Stratégies d’accès conditionnel
    3. 3.3 Mise en œuvre du principe du moindre privilège avec PIM
    4. 3.4 Stratégie de classification des données
  4. 4. Solutions de sécurité Microsoft
    1. 4.1 Microsoft Defender pour Microsoft 365
    2. 4.2 Microsoft Purview
      1. 4.2.1 Étiquettes de confidentialité
      2. 4.2.2 Prévention contre la perte de données (DLP)
    3. 4.3 Microsoft Defender for Cloud Apps
    4. 4.4 Microsoft Sentinel
    5. 4.5 Microsoft Secure Score
    6. 4.6 Actions recommandées
  5. 5. Bonnes pratiques
  6. 6. Annexes
    1. 6.1 Annexe A - Script PowerShell d'audit de sécurité Microsoft 365
    2. 6.2 Annexe B - Exemple de stratégie d'accès conditionnel
    3. 6.3 Annexe C - Export des recommandations Microsoft Secure Score
Protection contre les menaces
  1. 1. Définition
  2. 2. Exchange Online Protection
  3. 3. Microsoft Defender pour Office 365
  4. 4. Sécuriser les pièces jointes
  5. 5. Gérer les liens sécurisés
  6. 6. Microsoft Defender for Identity
  7. 7. Microsoft Defender for Endpoint
  8. 8. Tableau de bord de sécurité
  9. 9. Microsoft Sentinel
  10. 10. Analyse avancée des menaces
  11.  
  12.  
  13. Index

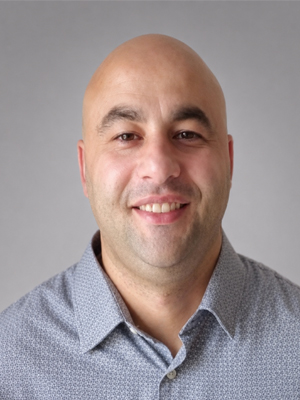
Abderezak MEKFOULDJI

Expert en infrastructures Microsoft et passionné par l'automatisation, Abderezak MEKFOULDJI accompagne les entreprises dans la sécurisation de leurs identités numériques. À travers cet ouvrage, il partage son expérience de terrain pour offrir aux professionnels des Technologies de l’Information (IT) une méthode concrète alliant la puissance de PowerShell à la robustesse d'Active Directory et d'Entra ID.

Nos nouveautés

voir plus