 Editions ENI Livres | Vidéos | e-Formations

Journalisation, supervision et exploitation
Métriques système et monitoring de performance
Le monitoring des métriques système et de performance est essentiel pour assurer la disponibilité, la stabilité et l’optimisation d’un pare-feu pfSense. Contrairement aux logs qui enregistrent des événements discrets, les métriques fournissent des données continues sur l’état du système : utilisation CPU, consommation mémoire, bande passante, latence, etc.
Cette section couvre les outils natifs de pfSense pour visualiser les métriques, ainsi que l’intégration avec des solutions tierces comme Grafana, InfluxDB, ntopng et pfBlockerNG pour un monitoring avancé et la génération de rapports de performance.
1. Métriques natives de pfSense
Le dashboard principal de pfSense (accessible via Status - Dashboard) affiche en temps réel les métriques essentielles du système sous forme de widgets personnalisables.
a. Widgets disponibles
Les widgets du dashboard permettent d’obtenir rapidement une vue synthétique de l’état du pare-feu. Ils doivent être choisis en fonction du rôle de l’équipement : pare-feu simple, passerelle VPN, proxy, IDS/IPS ou routeur multi-WAN.
-
System Information : version de pfSense, uptime, charge système (load average), nombre de processus, température CPU (si supporté).
-
Memory : utilisation RAM physique et swap. Indicateur critique : swap utilisé = RAM saturée.
-
Disk Usage : espace disque utilisé/disponible. Critique si > 90% (risque de perte de logs).
-
Interfaces : état des interfaces (up/down), adresses IP, statistiques en temps réel (paquets in/out, erreurs).
-
Firewall : utilisation de la state table (connexions actives). Critique si > 90 % de la capacité.
-
Traffic Graphs : graphiques en temps réel de la bande passante par interface (bits/s, paquets/s).
-
Services : état des services critiques (OpenVPN, Suricata, Unbound, NTP, etc.).
-
System Logs : derniers événements système (erreurs, warnings). Aperçu rapide des problèmes.
b. Personnalisation du Dashboard
Cliquez sur l’icône + en haut à droite pour ajouter un widget.
Réorganisez les widgets par glisser-déposer....
Gestion des logs, SIEM et conformité
La gestion des logs complète le monitoring des métriques : alors que les métriques décrivent l’état continu du système, les journaux conservent la trace des événements, des erreurs, des connexions et des actions d’administration. Leur exploitation est donc essentielle pour la sécurité, la conformité réglementaire et l’analyse a posteriori.
Cette section couvre la configuration des logs dans pfSense, leur centralisation vers des serveurs Syslog ou des SIEM (Security Information and Event Management), et la mise en conformité avec les réglementations comme le RGPD, PCI-DSS et ISO 27001.
1. Importance des logs dans la cybersécurité
Les logs sont essentiels pour plusieurs aspects critiques de la sécurité informatique. Les voici ci-dessous.
a. Sécurité et détection d’incidents
Les logs constituent une source essentielle pour détecter les signaux faibles d’un incident de sécurité. Ils permettent de repérer les comportements anormaux, de comprendre l’origine d’une attaque et de reconstruire les actions réalisées avant, pendant et après l’événement.
Les logs servent d’abord à établir une chronologie exploitable des événements de sécurité. Ils permettent notamment de repérer des tentatives d’intrusion, des comportements réseau inhabituels, des mouvements latéraux ou des signes d’exfiltration, puis d’enrichir l’analyse menée avec les outils IDS/IPS comme Suricata.
Dans une logique d’exploitation, les logs complètent les métriques de monitoring : ils aident à expliquer un incident de connectivité, une erreur VPN, DHCP ou firewall, un changement de configuration, ou encore une règle de pare-feu trop sollicitée. Ils ne remplacent pas l’analyse de la bande passante ou des performances, mais apportent le contexte événementiel nécessaire au diagnostic.
b. Conformité réglementaire et audit
Les logs peuvent aussi avoir une valeur probatoire : ils documentent les accès, les erreurs, les interventions d’administration et les événements de sécurité....
Surveillance et journalisation du réseau
Cette partie reprend les principaux points opérationnels de surveillance réseau afin de les relier aux outils détaillés précédemment : observation du trafic en direct, consultation des journaux, capture de paquets et intégration à des plateformes externes.
Ce chapitre présente les outils intégrés à pfSense et des solutions tierces pour contrôler le trafic en direct, accéder aux journaux système et mettre en place des alertes automatisées.
1. Comment surveiller le trafic réseau ?
a. Via l’utilisation des interfaces graphiques
pfSense propose des outils intégrés pour surveiller le trafic en temps réel :
-
Etat - Interfaces : affiche l’état des interfaces réseau (WAN, LAN, VLAN).
-
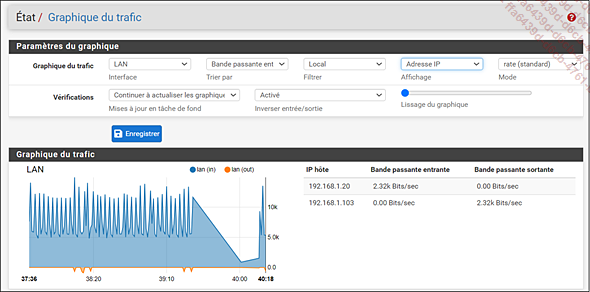
Etat - Graphiquedu trafic : graphique en temps réel de l’utilisation de la bande passante.
-
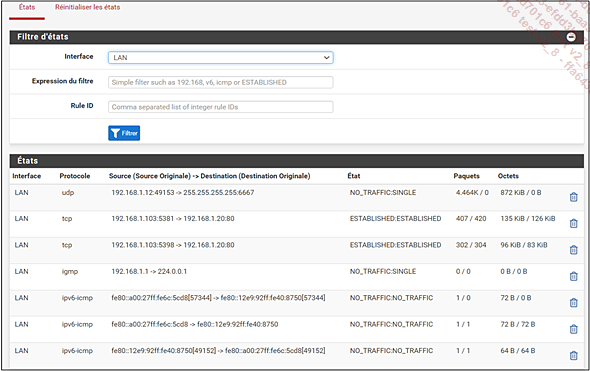
Diagnostics - Etats affiche la table des connexions actives, utile pour voir quelles adresses IP sont connectées.
b. Via l’utilisation des outils de journalisation intégrés.
-
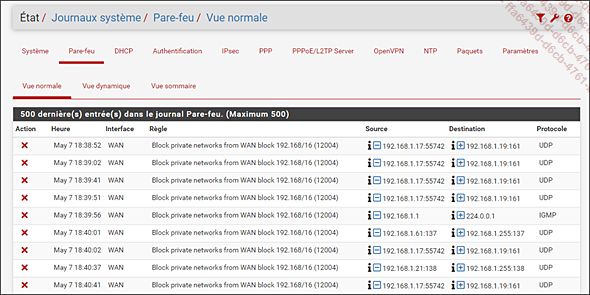
Journaux systèmes - Pare-feu : montre les connexions bloquées et autorisées.
-
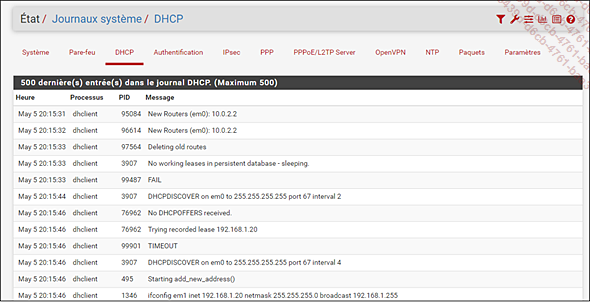
Journaux systèmes - DHCP : permet de voir les baux DHCP attribués.
-
Diagnostics - capture réseau : capture et analyse des paquets sur une interface donnée.
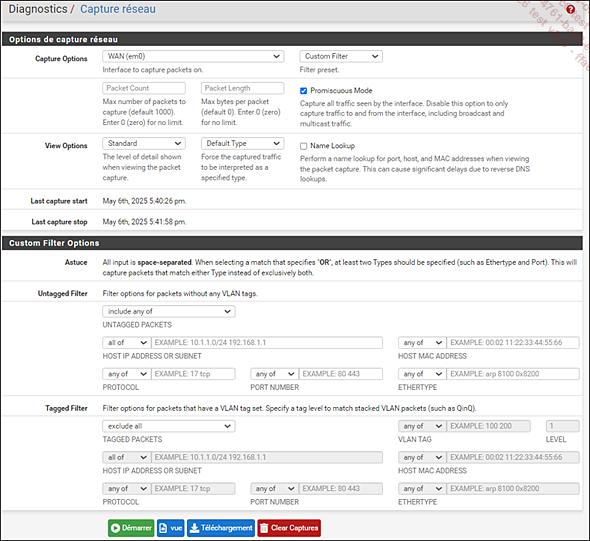
c. Options de capture réseau
Descriptif des différentes options réseau
La capture réseau intégrée à pfSense permet d’enregistrer les paquets transitant sur une interface afin de diagnostiquer un problème de connectivité, vérifier un flux ou analyser un comportement suspect. Les options suivantes servent à limiter la capture au trafic réellement utile et à éviter de générer des fichiers trop volumineux.
-
Capture Interface :permet de sélectionner l’interface sur laquelle effectuer la capture (ici, WAN (em0) est choisi).
-
Preset :choix entre des filtres prédéfinis ou personnalisés (Custom Filter permet de configurer manuellement les conditions de capture).
-
Packet Count :définit le nombre maximum de paquets à capturer (par défaut 1000, 0 = illimité).
-
Packet Length :spécifie...
Dépannage et support communautaire
Malgré une configuration minutieuse, toute infrastructure réseau peut rencontrer des difficultés comme des interruptions de connexion, des dysfonctionnements de services, des erreurs dans les règles de pare-feu ou encore des conflits de configuration. pfSense intègre plusieurs outils permettant de diagnostiquer ces problèmes et vous pouvez compter sur une communauté active pour faciliter la résolution de ces problèmes. Ce chapitre présente une approche méthodique du dépannage, les outils intégrés à pfSense pour diagnostiquer rapidement les problèmes courants, ainsi que les ressources communautaires pour obtenir de l’aide et développer vos compétences.
1. Méthodologie de dépannage
Face à un problème sur pfSense, adopter une approche structurée permet d’identifier rapidement la source du dysfonctionnement. Voici une méthodologie éprouvée en cinq étapes clés.
a. Vérification de l’état des services
Pourquoi commencer par là ?
Les services pfSense (DHCP, DNS, OpenVPN, IPsec, etc.) peuvent s’arrêter suite à une erreur de configuration, un manque de ressources ou un conflit. C’est la première chose à vérifier car c’est souvent la cause la plus simple.
Procédure de vérification
Pour vérifier l’état des services, procédez comme suit :
Allez sur Status - Services.
Vérifiez que tous les services critiques sont marqués comme Running.
Si un service est arrêté (marqué Stopped), cliquez sur le bouton Start.
Observez si le service redémarre normalement ou s’il rencontre une erreur.
Consultez les logs du service concerné pour identifier la cause du problème.
Services critiques à surveiller
Les services suivants doivent être surveillés en priorité, car leur arrêt peut avoir un impact immédiat sur la connectivité, la résolution DNS, l’accès distant ou la sécurité du réseau.
-
DHCP Server : attribution automatique des adresses IP.
-
DNS Resolver (Unbound) : résolution des noms de domaine.
-
OpenVPN / IPsec :...