 Editions ENI Livres | Vidéos | e-Formations

Active Directory
Définition
Active Directory (AD) est le service d’annuaire développé par Microsoft pour l’administration des environnements Windows. Il centralise les informations relatives aux utilisateurs, aux ordinateurs, aux groupes ainsi qu’aux autres ressources du réseau, offrant ainsi un point d’administration unique pour la gestion des identités et des accès.
Active Directory assure les fonctions d’authentification et d’autorisation. Il vérifie l’identité des utilisateurs et des ordinateurs lors de leur connexion, puis détermine les ressources auxquelles ils sont autorisés à accéder en fonction des autorisations qui leur sont attribuées.
Les objets gérés par Active Directory sont organisés selon une structure hiérarchique reposant sur les notions de domaines, d’arbres et de forêts. Cette organisation facilite l’administration des ressources et la mise en œuvre de délégations administratives à différentes échelles de l’infrastructure.
Par ailleurs, Active Directory s’appuie sur les stratégies de groupe Group Policy Objects (GPO) pour déployer et appliquer de manière centralisée des paramètres de configuration et de sécurité aux utilisateurs et aux ordinateurs d’un domaine.
Le protocole DNS
Le Domain Name System (DNS) est un service indispensable au fonctionnement des réseaux IP et d’Internet. Son rôle est d’assurer la résolution de noms en traduisant des noms de domaine compréhensibles par l’utilisateur, tels que www.google.com, en adresses IP numériques, telles que 192.0.2.1, utilisées pour identifier et localiser les hôtes sur le réseau.
Le système DNS repose sur une architecture hiérarchique composée de domaines de premier niveau Top-Level Domain (TLD), tels que .com ou .org, auxquels sont rattachés des domaines et des sous-domaines. Cette organisation garantit une gestion distribuée de l’espace de noms tout en assurant l’unicité des enregistrements DNS.
L’infrastructure DNS s’appuie sur plusieurs catégories de serveurs, notamment les serveurs racine, les serveurs des domaines de premier niveau TLD et les serveurs de noms faisant autorité (authoritative name servers). Chacun de ces serveurs remplit une fonction spécifique dans le processus de résolution des noms.
Afin d’améliorer les performances et de réduire le nombre de requêtes adressées aux serveurs distants, les serveurs DNS mettent en œuvre un mécanisme de cache. Les résultats des résolutions de noms sont ainsi conservés temporairement, ce qui accélère les consultations ultérieures et diminue la charge de l’infrastructure DNS.
1. Le rôle d’un serveur DNS
Sous Windows Server, le rôle Serveur DNS assure la gestion des espaces de noms DNS et la résolution des noms de domaine en adresses IP. Il constitue un composant essentiel de l’infrastructure réseau en permettant aux ordinateurs et aux applications de localiser les ressources disponibles sur un réseau local ou sur Internet.
Le serveur DNS héberge et administre des zones DNS contenant différents types d’enregistrements, tels que A, AAAA, CNAME, MX, NS, PTR ou SRV, qui établissent les correspondances entre les noms de domaine et les informations nécessaires à leur résolution. Il prend également en charge un mécanisme de mise en cache des réponses afin d’accélérer les résolutions ultérieures et de limiter...
Les consoles d’administration
Active Directory Domain Services (AD DS) met à disposition plusieurs consoles d’administration destinées à gérer et à configurer les différents composants de l’annuaire. Ces outils offrent une interface graphique permettant d’administrer de manière centralisée les objets, les services et les paramètres de l’infrastructure Active Directory.
La console Active Directory Users and Computers (ADUC) est l’outil d’administration le plus couramment utilisé. Elle permet de créer, modifier et supprimer les utilisateurs, les groupes, les ordinateurs, les unités d’organisation (Organizational Units - OU) ainsi que d’autres objets de l’annuaire.
La console Active Directory Sites and Services est dédiée à l’administration de la topologie de réplication. Elle permet notamment de gérer les sites Active Directory, les sous-réseaux IP, les liens de sites et les contrôleurs de domaine afin d’optimiser la réplication entre les différents emplacements géographiques.
La console Active Directory Domains and Trusts est utilisée pour administrer les domaines et les relations d’approbation (trusts) entre les domaines et les forêts Active Directory. Elle permet également de gérer certains paramètres liés...
Les domaines et les forêts
Les notions de domaine et de forêt constituent les fondements de l’architecture d’Active Directory Domain Services (AD DS). Elles définissent l’organisation logique de l’annuaire et permettent d’administrer de manière cohérente les utilisateurs, les ordinateurs, les groupes ainsi que les autres ressources de l’entreprise.
Un domaine représente une frontière administrative et de sécurité au sein d’Active Directory. Il regroupe un ensemble d’objets partageant une base de données d’annuaire commune, des stratégies de sécurité et des relations d’approbation implicites. Chaque domaine est identifié de manière unique par un nom DNS, tel que entreprise.local et est administré par un ou plusieurs contrôleurs de domaine qui assurent l’authentification, l’autorisation et la réplication des données de l’annuaire.
Une forêt constitue le niveau logique le plus élevé de l’infrastructure Active Directory. Elle regroupe un ou plusieurs domaines partageant un schéma commun, une configuration unique et un catalogue global (global catalog). Les domaines appartenant à une même forêt sont reliés par des relations d’approbation transitives et bidirectionnelles, permettant aux utilisateurs d’accéder aux ressources des différents domaines en fonction des autorisations qui leur sont accordées.
Une forêt peut contenir un ou plusieurs arbres de domaines. Chaque arbre est constitué d’une hiérarchie de domaines partageant un espace de noms DNS continu, tandis que plusieurs arbres peuvent coexister au sein d’une même forêt avec des espaces de noms distincts, tout en bénéficiant des mécanismes communs de sécurité, d’authentification et d’administration.
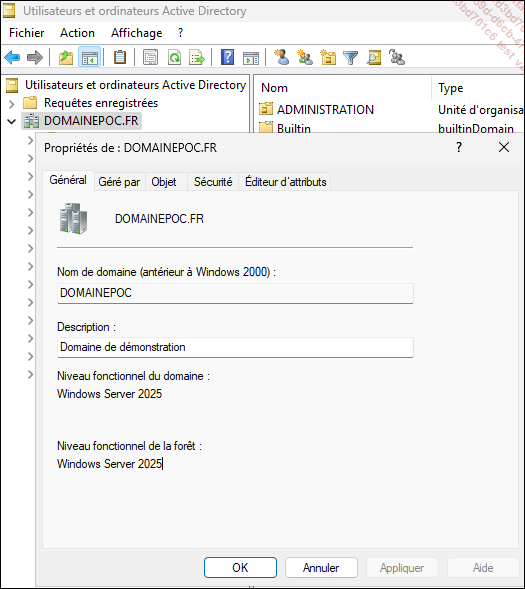
Propriétés d’un domaine Active Directory
1. Gérer le domaine avec PowerShell
a. Obtenir un contrôleur de domaine
La cmdlet Get-ADDomainController permet d’obtenir des informations sur les contrôleurs de domaine d’un environnement Active Directory Domain Services (AD DS). Elle peut retourner un contrôleur de domaine spécifique ou plusieurs contrôleurs...
Les sites
Les sites Active Directory représentent la topologie physique du réseau au sein d’un environnement Active Directory Domain Services (AD DS). Un site correspond à un ensemble d’un ou plusieurs sous-réseaux IP reliés par des liaisons réseau rapides et fiables. Cette organisation permet à Active Directory d’optimiser les échanges entre les contrôleurs de domaine en tenant compte de la structure physique de l’infrastructure.
Les sites jouent un rôle essentiel dans la gestion de la réplication. Ils permettent de contrôler la fréquence et le mode de réplication entre les contrôleurs de domaine afin de limiter la consommation de bande passante sur les liaisons intersites. Ils interviennent également dans le processus d’authentification en orientant les clients vers le contrôleur de domaine le plus proche de leur emplacement réseau.
Les sites peuvent également être utilisés pour appliquer des configurations spécifiques à un emplacement géographique, notamment dans le cadre de la réplication, de la localisation des services d’annuaire ou de certaines stratégies d’administration.
La console Sites et services Active Directory permet d’administrer les sites, les sous-réseaux, les liens de sites et les contrôleurs de domaine. Les mêmes opérations peuvent également être réalisées à l’aide du module ActiveDirectory de PowerShell.
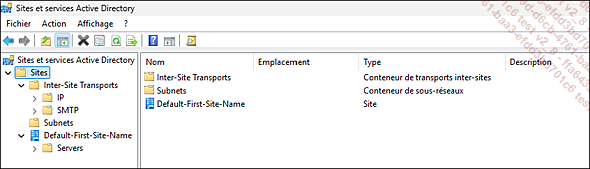
Console sites et services Active Directory
1. Afficher...
Les relations d’approbation
Les relations d’approbation (trust relationships) permettent d’établir un lien de confiance entre deux domaines ou deux forêts Active Directory.
Elles autorisent les utilisateurs authentifiés dans un domaine à accéder, sous réserve des autorisations accordées, aux ressources hébergées dans un autre domaine ou une autre forêt, sans avoir à s’authentifier de nouveau.
1. Types de relations d’approbation
Active Directory prend en charge plusieurs types de relations d’approbation afin de répondre aux différents scénarios d’administration.
Les relations d’approbation peuvent être :
-
unidirectionnelles, lorsqu’un seul domaine accorde sa confiance à un autre ;
-
bidirectionnelles, lorsque les deux domaines se font mutuellement confiance ;
-
transitives, la relation de confiance s’étendant automatiquement aux autres domaines de la même hiérarchie Active Directory ;
-
non transitives (explicites), lorsqu’une relation de confiance doit être créée individuellement entre chaque paire de domaines.
Le choix du type de relation dépend de l’architecture Active Directory et des exigences en matière de sécurité et de contrôle des accès.
2. Utilisation des relations d’approbation
Les relations d’approbation simplifient la gestion des accès dans les environnements comportant plusieurs domaines ou plusieurs forêts. Elles permettent aux utilisateurs d’accéder aux ressources situées dans un domaine approuvé sans créer de comptes distincts dans chacun des domaines concernés.
Ces relations constituent...
Les utilisateurs
Les utilisateurs constituent les objets les plus couramment administrés dans Active Directory Domain Services (AD DS). Chaque compte utilisateur représente une identité permettant l’authentification d’une personne ou d’un service et l’accès aux ressources du domaine selon les autorisations qui lui sont attribuées.
L’administration des comptes utilisateurs comprend leur création, leur modification, leur désactivation, leur suppression ainsi que leur intégration dans les groupes de sécurité. Ces opérations peuvent être réalisées à l’aide des outils graphiques d’administration ou automatisées avec PowerShell.
1. Types de comptes utilisateurs
Active Directory distingue principalement deux catégories de comptes utilisateurs :
-
les comptes utilisateurs, destinés aux personnes physiques qui accèdent aux ressources du domaine ;
-
les comptes de service, utilisés par les applications ou les services Windows pour exécuter des traitements en disposant d’une identité propre.
Selon les besoins, il est également possible d’utiliser des comptes de service administrés (Managed Service Accounts et Group Managed Service Accounts), qui simplifient notamment la gestion automatique des mots de passe.
2. Principaux attributs d’un utilisateur
Chaque objet utilisateur possède un ensemble d’attributs stockés dans Active Directory. Parmi les plus fréquemment utilisés figurent :
|
Attribut |
Description |
|
sAMAccountName |
Nom d’ouverture de session compatible avec les anciennes versions de Windows. |
|
UserPrincipalName (UPN) |
Nom de connexion au format utilisateur@domaine. |
|
CN (Common Name) |
Nom complet de l’objet dans l’annuaire. |
|
GivenName |
Prénom de l’utilisateur. |
|
Surname |
Nom de famille de l’utilisateur. |
|
|
Adresse électronique de l’utilisateur. |
|
Title |
Fonction ou poste occupé. |
|
Department |
Département ou service d’appartenance. |
|
Enabled |
État du compte (activé ou désactivé). |
3. Administrer les utilisateurs
Les comptes utilisateurs peuvent être administrés graphiquement à l’aide de la console Utilisateurs et ordinateurs Active Directory (ADUC). Cette console permet notamment...
Les groupes
Les groupes constituent un élément fondamental de l’Active Directory. Ils permettent de regrouper des utilisateurs, des ordinateurs ou d’autres groupes afin de simplifier l’administration des autorisations et des accès aux ressources.
L’attribution des permissions à des groupes plutôt qu’à des utilisateurs individuels constitue une bonne pratique d’administration. Cette approche facilite la gestion des droits, améliore la lisibilité de l’infrastructure et réduit les opérations de maintenance.
1. Types de groupes
Active Directory distingue deux catégories de groupes :
-
Les groupes de sécurité, utilisés pour attribuer des autorisations d’accès aux ressources telles que les dossiers partagés, les imprimantes ou les applications.
-
Les groupes de distribution, principalement destinés à la diffusion de messages électroniques. Contrairement aux groupes de sécurité, ils ne peuvent pas être utilisés pour accorder des autorisations.
2. Portée des groupes
La portée d’un groupe détermine les objets pouvant en être membres ainsi que les ressources auxquelles il peut être affecté.
Active Directory prend en charge trois portées :
-
Groupe local de domaine (Domain Local) : utilisé pour attribuer des autorisations sur des ressources situées dans le domaine.
-
Groupe global (Global) : destiné à regrouper les utilisateurs ou les groupes d’un même domaine. Il peut ensuite être intégré dans des groupes locaux de domaine.
-
Groupe universel (Universal) : permet de regrouper des objets provenant de plusieurs domaines appartenant à une même forêt Active Directory.
3. Administrer les groupes
Les groupes peuvent être créés, modifiés et supprimés à l’aide de la console ADUC.
Ils sont généralement utilisés pour :
-
attribuer des autorisations sur les ressources ;
-
simplifier la gestion des accès ;
-
organiser les utilisateurs par fonction ou par service ;
-
appliquer indirectement des stratégies de groupe (GPO) en ciblant leurs membres.
L’automatisation de ces opérations est assurée par les cmdlets...
Les objets ordinateurs
Les objets ordinateur représentent les postes de travail, les serveurs et plus généralement, tous les équipements joints au domaine Active Directory. Chaque ordinateur intégré au domaine est représenté par un objet stocké dans l’annuaire, qui contient les informations nécessaires à son identification, à son authentification et à son administration.
L’administration de ces objets permet notamment de gérer l’intégration des ordinateurs au domaine, d’appliquer des stratégies de groupe (GPO), de contrôler leur état et de réaliser des inventaires de l’infrastructure.
1. Types d’objets ordinateurs
Les objets ordinateur représentent principalement deux catégories d’équipements :
-
les postes de travail, utilisés quotidiennement par les utilisateurs pour accéder aux ressources du domaine ;
-
les serveurs, qui hébergent des services réseau, des applications ou des ressources partagées.
Quel que soit leur rôle, ces équipements sont administrés de manière centralisée dans Active Directory.
2. Principaux attributs
Chaque objet ordinateur possède de nombreux attributs. Les plus couramment utilisés sont les suivants :
|
Attribut |
Description |
|
Name |
Nom de l’ordinateur dans Active Directory. |
|
DNSHostName |
Nom DNS complet (FQDN) de l’ordinateur. |
|
OperatingSystem |
Système d’exploitation installé. |
|
Operating SystemVersion |
Version du système d’exploitation. |
|
IPv4Address |
Adresse IPv4 obtenue à partir de la résolution DNS. |
|
IPv6Address |
Adresse IPv6, lorsqu’elle est disponible. |
|
LastLogonDate |
Date de la dernière authentification de l’ordinateur dans le domaine. |
|
Enabled |
Indique si le compte ordinateur est activé. |
Les propriétés IPv4Address et IPv6Address ne correspondent pas à des attributs stockés directement dans Active Directory. Elles sont déterminées à partir des enregistrements DNS associés à l’ordinateur.
3. Administrer les objets ordinateur
Les objets ordinateur peuvent être créés, déplacés, renommés, désactivés ou supprimés à l’aide...
Les unités organisationnelles
Les unités organisationnelles (Organizational Units - OU) constituent des conteneurs logiques d’Active Directory destinés à structurer les objets de l’annuaire, tels que les utilisateurs, les groupes, les ordinateurs et d’autres unités organisationnelles. Elles représentent un élément fondamental de l’organisation administrative d’un domaine en permettant une hiérarchisation cohérente des ressources.
Les OU facilitent la délégation des tâches d’administration en autorisant l’attribution de droits limités à des administrateurs ou à des groupes spécifiques, sans leur accorder de privilèges sur l’ensemble du domaine. Elles constituent également le niveau privilégié d’application des stratégies de groupe (Group Policy Objects - GPO), permettant de déployer des configurations et des paramètres de sécurité ciblés en fonction des besoins de l’organisation.
Dans la pratique, les unités organisationnelles sont généralement utilisées pour refléter la structure de l’entreprise (services, sites géographiques ou départements) ou pour regrouper des objets partageant des exigences administratives communes. Leur création, leur modification ou leur suppression permettent d’adapter facilement l’organisation de l’annuaire aux évolutions de l’entreprise.
Le module ActiveDirectory fournit plusieurs cmdlets permettant d’automatiser l’administration des unités organisationnelles. Les principales opérations concernent leur création, leur déplacement et leur suppression.
1. Créer une unité organisationnelle
La cmdlet New-ADOrganizationalUnit crée une nouvelle unité organisationnelle dans un domaine Active Directory.
Syntaxe
New-ADOrganizationalUnit
    [-Name] <String>
    [-Path <String>]
    [-Description <String>]
    [-ProtectedFromAccidentalDeletion <Boolean>]
    [-Server <String>]
    [-Credential <PSCredential>]
    [-AuthType...
Les stratégies de groupe (GPO)
Les stratégies de groupe (Group Policy) constituent l’un des principaux mécanismes d’administration d’Active Directory. Elles permettent de déployer et d’appliquer de manière centralisée des paramètres de configuration et de sécurité aux utilisateurs et aux ordinateurs d’un domaine. Leur utilisation garantit l’homogénéité des configurations, renforce la sécurité du système d’information et simplifie l’administration des postes de travail et des serveurs.
1. Caractéristiques des stratégies de groupe
Les paramètres de stratégie sont regroupés au sein des objets de stratégie de groupe (Group Policy Objects - GPO). Chaque GPO peut être lié à un site Active Directory, à un domaine ou à une OU, afin de cibler précisément les objets concernés.
Une GPO peut contenir de nombreux paramètres, notamment des stratégies de sécurité, des scripts d’ouverture ou de fermeture de session, des scripts de démarrage ou d’arrêt, des paramètres de registre, des stratégies de déploiement logiciel ou encore des redirections de dossiers.
Les GPO suivent un mécanisme d’héritage et de priorité qui détermine l’ordre dans lequel elles sont appliquées. Leur portée peut également être affinée grâce au filtrage de sécurité ou au filtrage WMI afin de cibler uniquement certains utilisateurs ou ordinateurs.
L’administration des stratégies de groupe est généralement réalisée à l’aide de la Console de gestion des stratégies de groupe (Group Policy Management Console - GPMC). Les mêmes opérations peuvent être automatisées avec le module GroupPolicy de PowerShell.
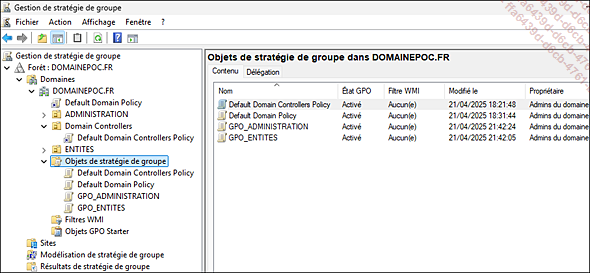
Stratégies de groupe (GPO)
2. Gérer les stratégies de groupe avec PowerShell
Le module GroupPolicy fournit un ensemble complet de cmdlets permettant de créer, modifier, sauvegarder, restaurer et supprimer des objets de stratégie de groupe.
Avant d’utiliser ces cmdlets, le module doit être importé dans la session PowerShell.
PS C:\> Import-Module...Les filtres WMI
Les filtres WMI permettent d’appliquer des GPO uniquement aux ordinateurs qui répondent à des critères spécifiques, tels que la version du système d’exploitation, la configuration matérielle ou d’autres propriétés. Les filtres sont définis à l’aide du langage de requêtes WQL, pour interroger les informations système. Les filtres WMI sont créés et gérés via la console GPMC. Une fois créés, ils peuvent être liés à des GPO pour cibler des ordinateurs spécifiques.
Les filtres WMI (Windows Management Instrumentation) permettent d’affiner l’application des stratégies de groupe en fonction des caractéristiques des ordinateurs cibles. Associés à une GPO, ils évaluent une requête WMI avant l’application de la stratégie. La GPO n’est appliquée que si la requête retourne un résultat.
1. Caractéristiques des filtres WMI
Les filtres WMI constituent un mécanisme de ciblage complémentaire au filtrage de sécurité. Ils permettent notamment de déployer des paramètres uniquement sur des ordinateurs répondant à des critères précis, tels que la version du système d’exploitation, le type de matériel...
Sauvegarder et restaurer Active Directory
La disponibilité d’Active Directory est un élément essentiel au fonctionnement d’un environnement Windows. Une défaillance de l’annuaire peut entraîner des interruptions d’authentification, des problèmes d’accès aux ressources ou encore des dysfonctionnements des services dépendants, tels que DNS ou les stratégies de groupe (GPO). La mise en œuvre d’une stratégie de sauvegarde et de restauration adaptée constitue donc une exigence fondamentale pour garantir la continuité de service et assurer la reprise après incident.
1. Les principes de la sauvegarde Active Directory
La sauvegarde d’Active Directory ne se limite pas au fichier de base de données NTDS.DIT. Elle repose principalement sur la sauvegarde de l’état du système (system state), qui regroupe l’ensemble des composants indispensables au fonctionnement du contrôleur de domaine.
Selon le rôle du serveur, la sauvegarde de l’état du système comprend notamment :
-
la base de données Active Directory (NTDS.DIT) ;
-
les journaux de transactions de l’annuaire ;
-
le registre Windows ;
-
le dossier SYSVOL, qui contient les stratégies de groupe et les scripts d’ouverture de session ;
-
la base de données COM+ ;
-
les fichiers de démarrage ;
-
les informations de configuration des services de certificats (le cas échéant).
Une sauvegarde régulière de l’état du système permet de restaurer un contrôleur de domaine dans un état cohérent tout en conservant la compatibilité avec le mécanisme de réplication Active Directory.
2. Les solutions de sauvegarde
Plusieurs solutions permettent de protéger un contrôleur de domaine. L’outil Windows Server Backup constitue la solution native proposée par Microsoft. Il permet de réaliser des sauvegardes complètes...