 Editions ENI Livres | Vidéos | e-Formations

Entra ID
Définition
Un fournisseur d’identité (Identity Provider - IdP) est un service chargé de créer, d’authentifier, de gérer et de protéger les identités numériques des utilisateurs, des groupes et des applications. Il centralise les mécanismes d’authentification et fournit aux applications les informations nécessaires pour vérifier l’identité d’un utilisateur avant de lui accorder l’accès à une ressource. Microsoft Entra ID constitue l’un des principaux fournisseurs d’identité proposés par Microsoft.
Anciennement connu sous le nom d’Azure Active Directory (Azure AD), Microsoft Entra ID est le service de gestion des identités et des accès (Identity and Access Management - IAM) de Microsoft, hébergé dans le cloud. Il permet d’authentifier les utilisateurs et de contrôler leur accès aux applications Microsoft 365, Azure, aux applications SaaS ainsi qu’aux applications métier déployées sur site ou dans des environnements hybrides. Grâce à son intégration avec Active Directory, il facilite la mise en œuvre d’une gestion unifiée des identités entre les infrastructures locales et les services cloud.
Microsoft Entra ID propose un ensemble complet de fonctionnalités destinées à...
Gestion des utilisateurs et des groupes
1. L’identité et les accès
Ce chapitre présente les principes fondamentaux du modèle Zero Trust (zéro confiance), aujourd’hui considéré comme une approche de référence pour la sécurisation des systèmes d’information modernes. Contrairement aux modèles de sécurité traditionnels reposant sur un périmètre de confiance, le modèle Zero Trust part du principe qu’aucune identité, aucun appareil et aucune ressource ne doivent être considérés comme fiables par défaut. Chaque demande d’accès doit être systématiquement authentifiée, autorisée et évaluée en fonction du contexte de sécurité.
Cette approche repose sur trois principes essentiels : vérifier explicitement chaque demande d’accès, appliquer le principe du moindre privilège (Least Privilege Access) et supposer qu’une compromission est toujours possible (Assume Breach). Ainsi, même une identité disposant de privilèges limités est susceptible d’être compromise et doit faire l’objet de contrôles continus avant d’accéder aux ressources de l’organisation.
Dans le contexte de Microsoft Entra ID, plusieurs types d’identités peuvent être administrés et sécurisés. Outre les identités internes de l’organisation, ce chapitre présente également les identités Business-to-Business (B2B) destinées aux partenaires externes, les identités Business-to-Consumer (B2C) utilisées pour les applications orientées clients, ainsi que les justificatifs vérifiables (verified credentials), qui permettent de délivrer et de vérifier des informations d’identité de manière sécurisée et décentralisée.
Le chapitre décrit également les principaux processus intervenant dans la gestion des identités et des accès : l’authentification, qui vérifie l’identité d’un utilisateur ou d’un appareil, l’autorisation, qui détermine les ressources auxquelles cet utilisateur peut accéder...
Synchronisation et protection d’identité
1. Planifier la synchronisation des répertoires
Dans un environnement Microsoft Entra ID, la collaboration entre organisations repose sur Microsoft Entra B2B Collaboration, qui permet d’accorder à des utilisateurs externes un accès sécurisé aux ressources d’un locataire. Les utilisateurs invités sont créés dans le répertoire avec un type d’utilisateur (UserType) défini à Guest et disposent, par défaut, de privilèges limités.
Selon les besoins de l’organisation, ces utilisateurs peuvent toutefois se voir attribuer des groupes, des unités administratives ou des rôles intégrés et personnalisés, leur permettant d’accéder à des ressources ou d’exercer des responsabilités administratives spécifiques.
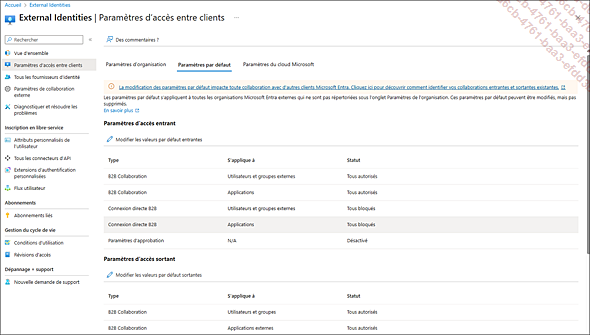
EntraID - Synchronisation inter-locataires
La collaboration B2B avec d’autres locataires Microsoft Entra est activée par défaut, tandis que la connexion directe B2B (B2B Direct Connect) est désactivée. Les échanges entre organisations sont contrôlés au moyen de paramètres d’accès inter-locataires, qui permettent de définir les conditions d’accès aux ressources.
Les principaux paramètres sont les suivants :
-
Accès sortant, qui détermine les utilisateurs, groupes ou applications autorisés à accéder aux ressources d’une organisation externe.
-
Accès entrant, qui contrôle les utilisateurs, groupes ou applications provenant d’organisations externes pouvant accéder aux ressources du locataire.
-
Paramètres d’approbation (trust settings), qui permettent de faire confiance aux revendications de sécurité d’un locataire partenaire, notamment l’authentification multifacteur (MFA), la conformité des appareils ou leur jonction hybride Microsoft Entra. Ainsi, un utilisateur ayant déjà satisfait à une exigence MFA dans son organisation d’origine n’a pas nécessairement à renouveler cette authentification dans le locataire invité.
Microsoft Entra ID prend en charge plusieurs méthodes d’authentification des utilisateurs externes :
-
Microsoft Entra...
Gestion des identités et des accès
1. Gestion des applications
Les applications cloud nécessitent une identité afin de s’authentifier et d’accéder de manière sécurisée aux ressources Azure. Cette identité peut être fournie au moyen d’une identité managée (managed identity), qui évite le stockage d’informations d’identification dans le code de l’application.
Toutefois, une identité managée est limitée au locataire dans lequel elle est créée. Lorsqu’une application doit être accessible depuis plusieurs locataires Microsoft Entra ID, il est nécessaire de procéder à son inscription afin de créer un principal de service (service principal).
a. Inscrire une application dans Microsoft Entra ID
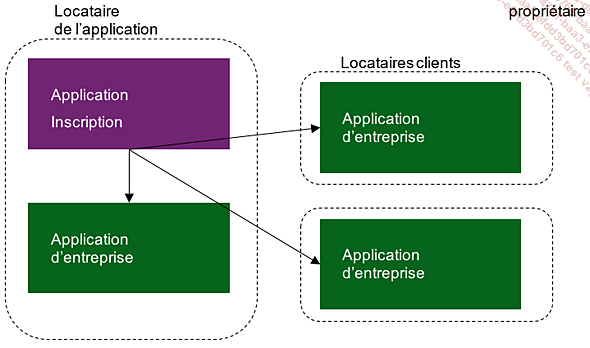
L’inscription d’une application constitue l’étape initiale de son intégration avec Microsoft Entra ID. Elle crée un objet Application, commun à l’ensemble des locataires, auquel sont associées les autorisations, les redirections d’authentification et les rôles applicatifs.
Les rôles d’application (app roles) permettent de transmettre à l’application des informations relatives au rôle de l’utilisateur. Par exemple, une application médicale peut définir les rôles Médecin, Infirmier ou Patient, chacun donnant accès à des fonctionnalités spécifiques.
Les applications d’entreprise (enterprise applications) représentent quant à elles l’instance de l’application dans un locataire donné et regroupent les paramètres propres à celui-ci, notamment les affectations d’utilisateurs, les autorisations et les stratégies d’accès.
Avec PowerShell, il est généralement nécessaire de créer d’abord l’inscription de l’application, puis le principal de service. Depuis le portail Microsoft Entra, la création d’une application d’entreprise entraîne automatiquement la création de l’inscription correspondante lorsque cela est nécessaire.
b. Applications monolocataires et multilocataires
Lors de l’inscription d’une application, il convient de définir...